
 7 мин.
Фрод в мобильной рекламе: как выявлять и отсекать подозрительный трафик

Содержание
- Как работает фрод в мобильной рекламе
- Схемы фрода в кликовой атрибуции
- Как выявлять подозрительный трафик
- Почему отдельно анализируем post-view трафик
- Что учитывать при настройке post-view атрибуции
- Что показал анализ post-view трафика
- Как оценивать уровень подозрительного трафика
- Что важно учитывать при работе с фродом
- Похожие статьи
При оценке рекламных кампаний недостаточно смотреть только на количество установок и стоимость привлечения. Важно понимать, откуда приходит трафик и действительно ли реклама повлияла на действия пользователя.
Часть трафика может быть фродовой: рекламному источнику засчитываются установки или другие целевые действия, которые фактически не были результатом его рекламы, и он получает за них оплату.
В RuStore мы регулярно анализируем перформанс-трафик и ищем признаки фрода. Летом отдельно проанализировали post-view трафик — установки пользователей, которые увидели рекламу, не кликнули по ней, а затем установили приложение. Анализ показал, что при оценке post-view трафика важно учитывать не только показатели атрибуции, но и особенности рекламных форматов. В статье разберём распространённые схемы фрода в кликовой атрибуции, сигналы, которые помогают их выявлять, и отдельно — особенности анализа post-view трафика.
Как работает фрод в мобильной рекламе
Фрод может строиться по разным схемам: рекламный источник может присваивать себе органические установки, манипулировать кликами или атрибуцией по показам, а более сложные схемы — имитировать действия реальных пользователей.
Разные схемы проявляются в данных по-разному, поэтому способы их выявления тоже отличаются.
Схемы фрода в кликовой атрибуции
Перехват клика
Click injection — схема, при которой пользователь самостоятельно решает установить приложение, но непосредственно перед установкой рекламный источник генерирует рекламный клик или связывает его с пользователем.
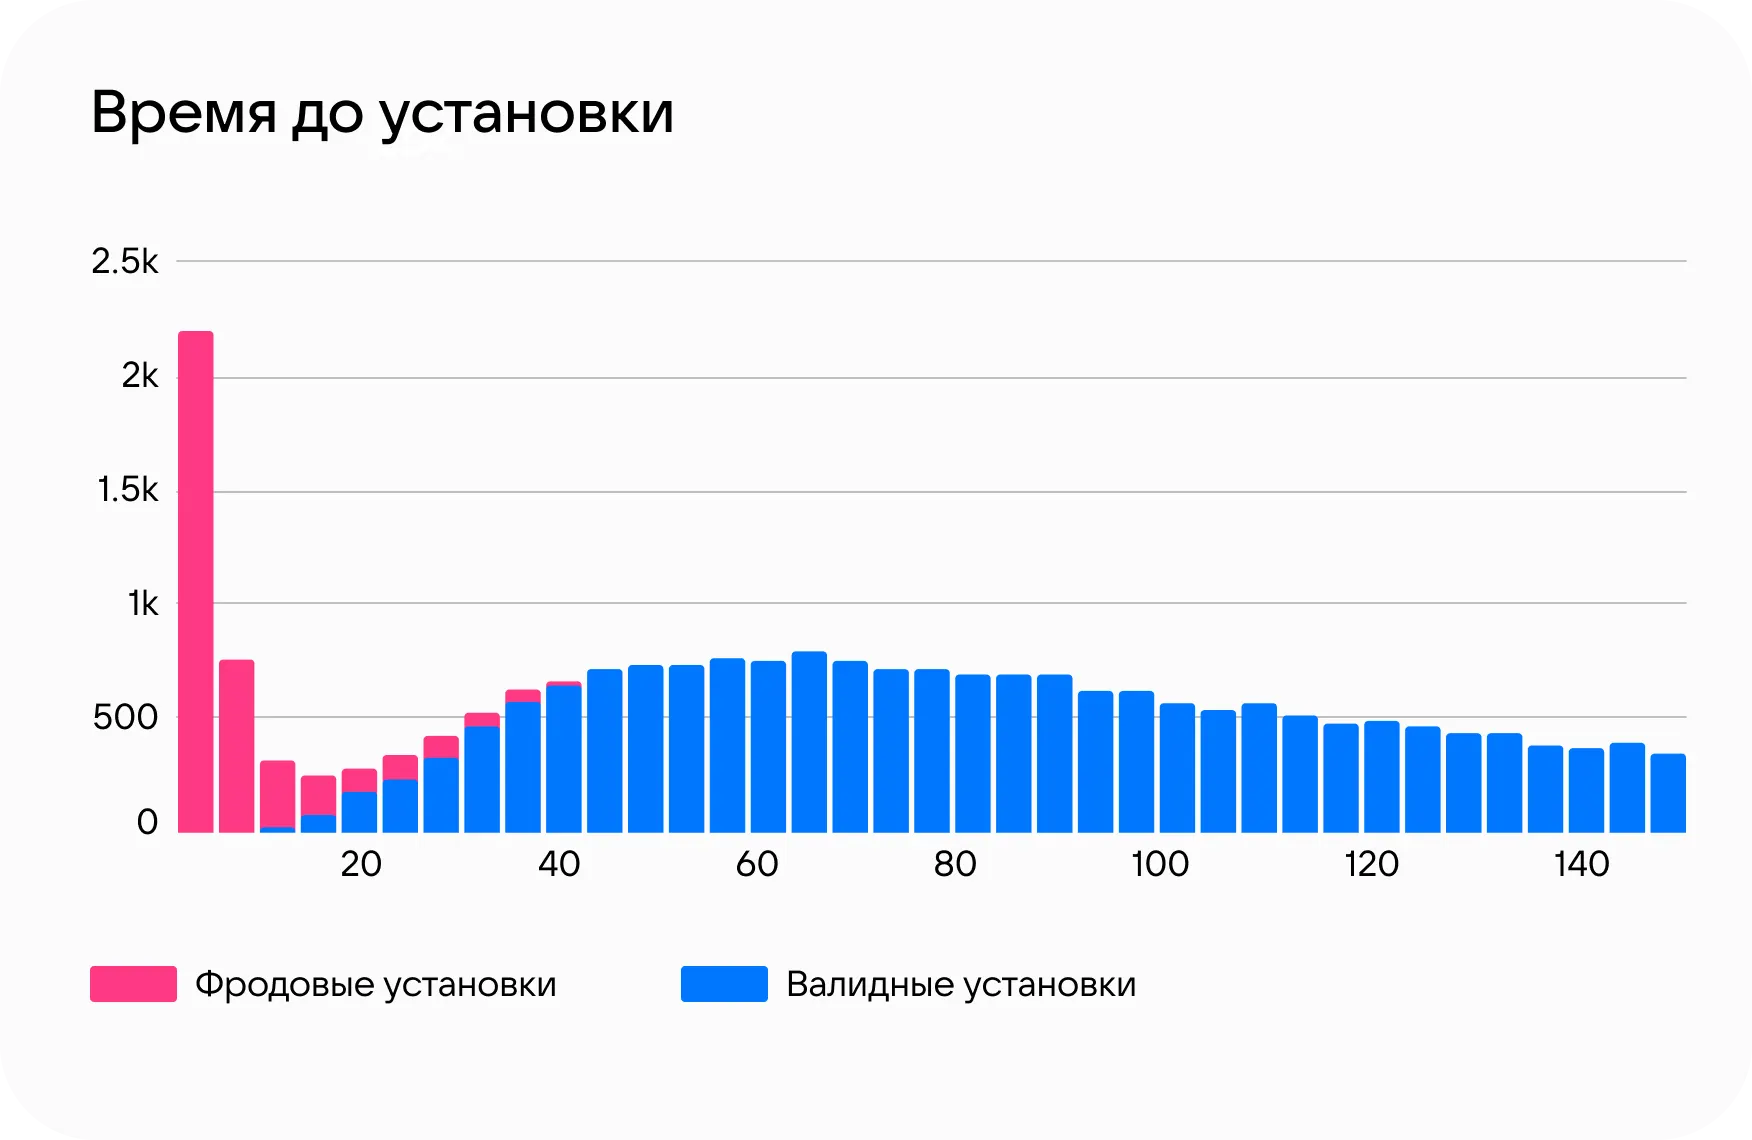
Один из сигналов, который помогает заметить такую аномалию, — CTIT (click-to-install time), время между кликом и установкой. Если значительная доля установок происходит практически сразу после клика — например, в течение 10 секунд, — это может указывать на перехват.
Генерация кликов
При click flooding рекламный источник генерирует большое количество кликов в расчёте на то, что часть из них позже будет связана с реальными установками.
Например, пользователь может самостоятельно установить приложение, а система атрибуции свяжет эту установку с одним из ранее сгенерированных кликов.
Здесь CTIT тоже помогает обнаружить аномалию, но сигнал будет противоположным: подозрение может вызвать большая доля установок с очень длинным промежутком между кликом и установкой — от нескольких часов до нескольких суток.
Как выявлять подозрительный трафик
Системы мобильной аналитики используют собственные инструменты для обнаружения подозрительного трафика. Например, в AppsFlyer для этого есть Protect360, а в MyTracker — FraudScanner.
Однако часть схем сложно выявить только техническими методами. Система может видеть вполне корректные события: клик, установку и дальнейшие действия пользователя. Если рекламный источник присвоил себе органическую установку, поведение пользователя после неё может ничем не отличаться от поведения аудитории, действительно привлечённой рекламой.
Поэтому одного показателя обычно недостаточно: аномалии лучше искать по сочетанию нескольких сигналов и сопоставлять данные об атрибуции, источниках трафика и поведении пользователей после установки.
При анализе трафика мы обращаем внимание на несколько показателей и признаков:
- CTIT — помогает заметить слишком короткий или, наоборот, слишком длинный промежуток между кликом и установкой.
- Click/install ratio — помогает заметить аномально большой объём кликов относительно количества установок.
- Post-view share — помогает отслеживать долю установок, атрибутированных по показам, и замечать резкие изменения.
- Device, IP и другие технические сигналы — могут указывать на ботов, фермы устройств и другие искусственные источники трафика.
- Post-install behavior — показывает, как пользователи ведут себя после установки: возвращаются ли в приложение и совершают ли целевые действия.
- Рекламные форматы и источники — анализ показателей в разрезе конкретных размещений помогает находить сегменты, в которых аномалии возникают чаще.
При более сложных схемах — например, при SDK spoofing или использовании бот-ферм и ферм устройств — особенно важно сопоставлять технические сигналы с поведением пользователей после установки: отдельная установка в таких случаях может выглядеть вполне нормально.
Почему отдельно анализируем post-view трафик
Отдельного внимания требует атрибуция по показам — view-through attribution (VTA). При такой модели установка связывается с показом рекламы без промежуточного клика, поэтому оценить реальное влияние объявления сложнее.
Сам факт показа ещё не означает, что пользователь заметил рекламу и установил приложение благодаря ей. Поэтому post-view трафик требует отдельного контроля при оценке качества рекламных размещений.
Что учитывать при настройке post-view атрибуции
Для атрибуции по показам используют отдельное attribution window — период после показа рекламы, в течение которого установка может быть засчитана рекламному источнику. Как правило, для post-view оно короче, чем для post-click. Например, в myTracker рекомендуемое окно составляет 7 дней для post-click и 1 час для post-view.
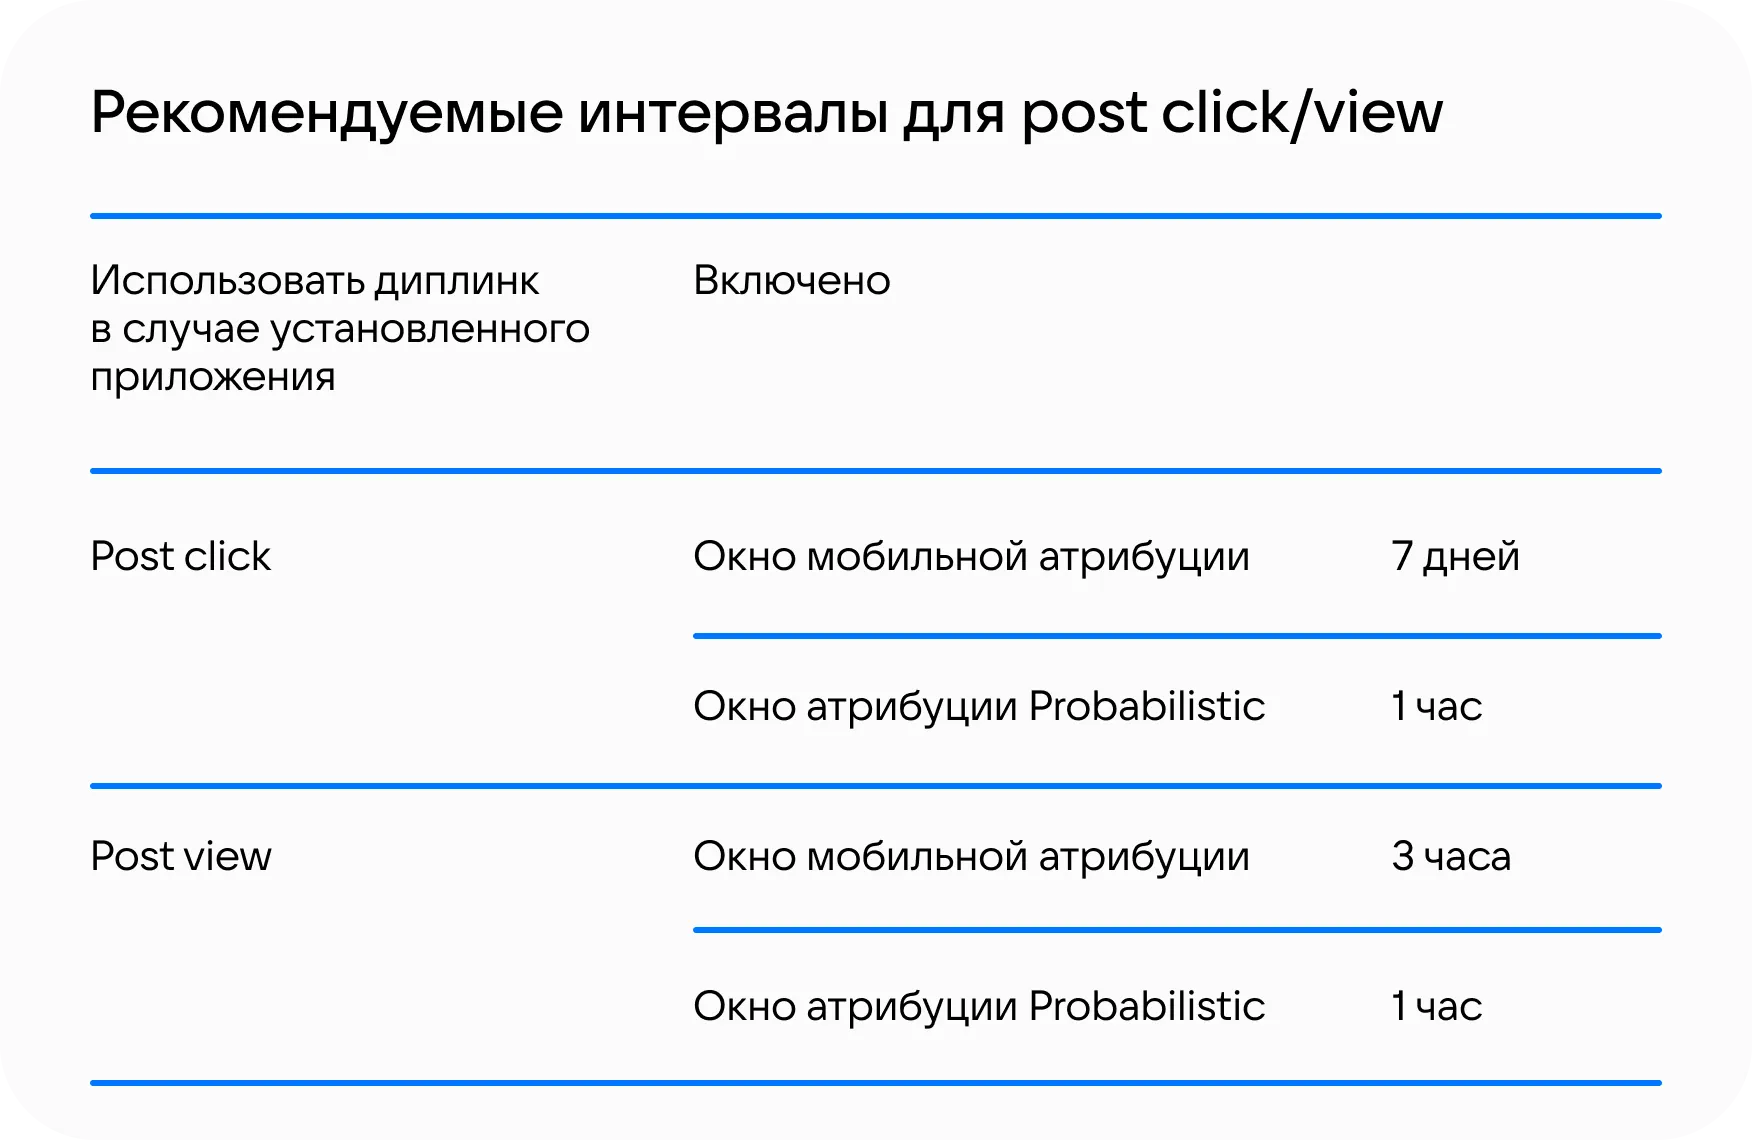
Чем длиннее это окно, тем выше вероятность связать установку с показом, который произошёл задолго до неё и мог не повлиять на решение пользователя. Поэтому для post-view важно настраивать его отдельно и учитывать рекомендации используемой системы аналитики. Конкретный период зависит от системы и кампании.
Что показал анализ post-view трафика
В рамках летнего анализа мы выгрузили данные по разным рекламным форматам и сравнили их показатели, в том числе CTR (Click-Through Rate) и коэффициент установок Install rate.
Особенно выделялись рекламные форматы небольшого размера: при относительно низком CTR у некоторых из них был аномально высокий Install rate. Это могло указывать на то, что часть органических установок атрибутировалась рекламному источнику.
После этого мы проверили, как такие форматы выглядят на разных устройствах. По самому креативу не всегда понятно, насколько заметным окажется объявление в реальном интерфейсе. Некоторые форматы занимали настолько небольшую площадь, что пользователь мог просто не обратить на них внимания.
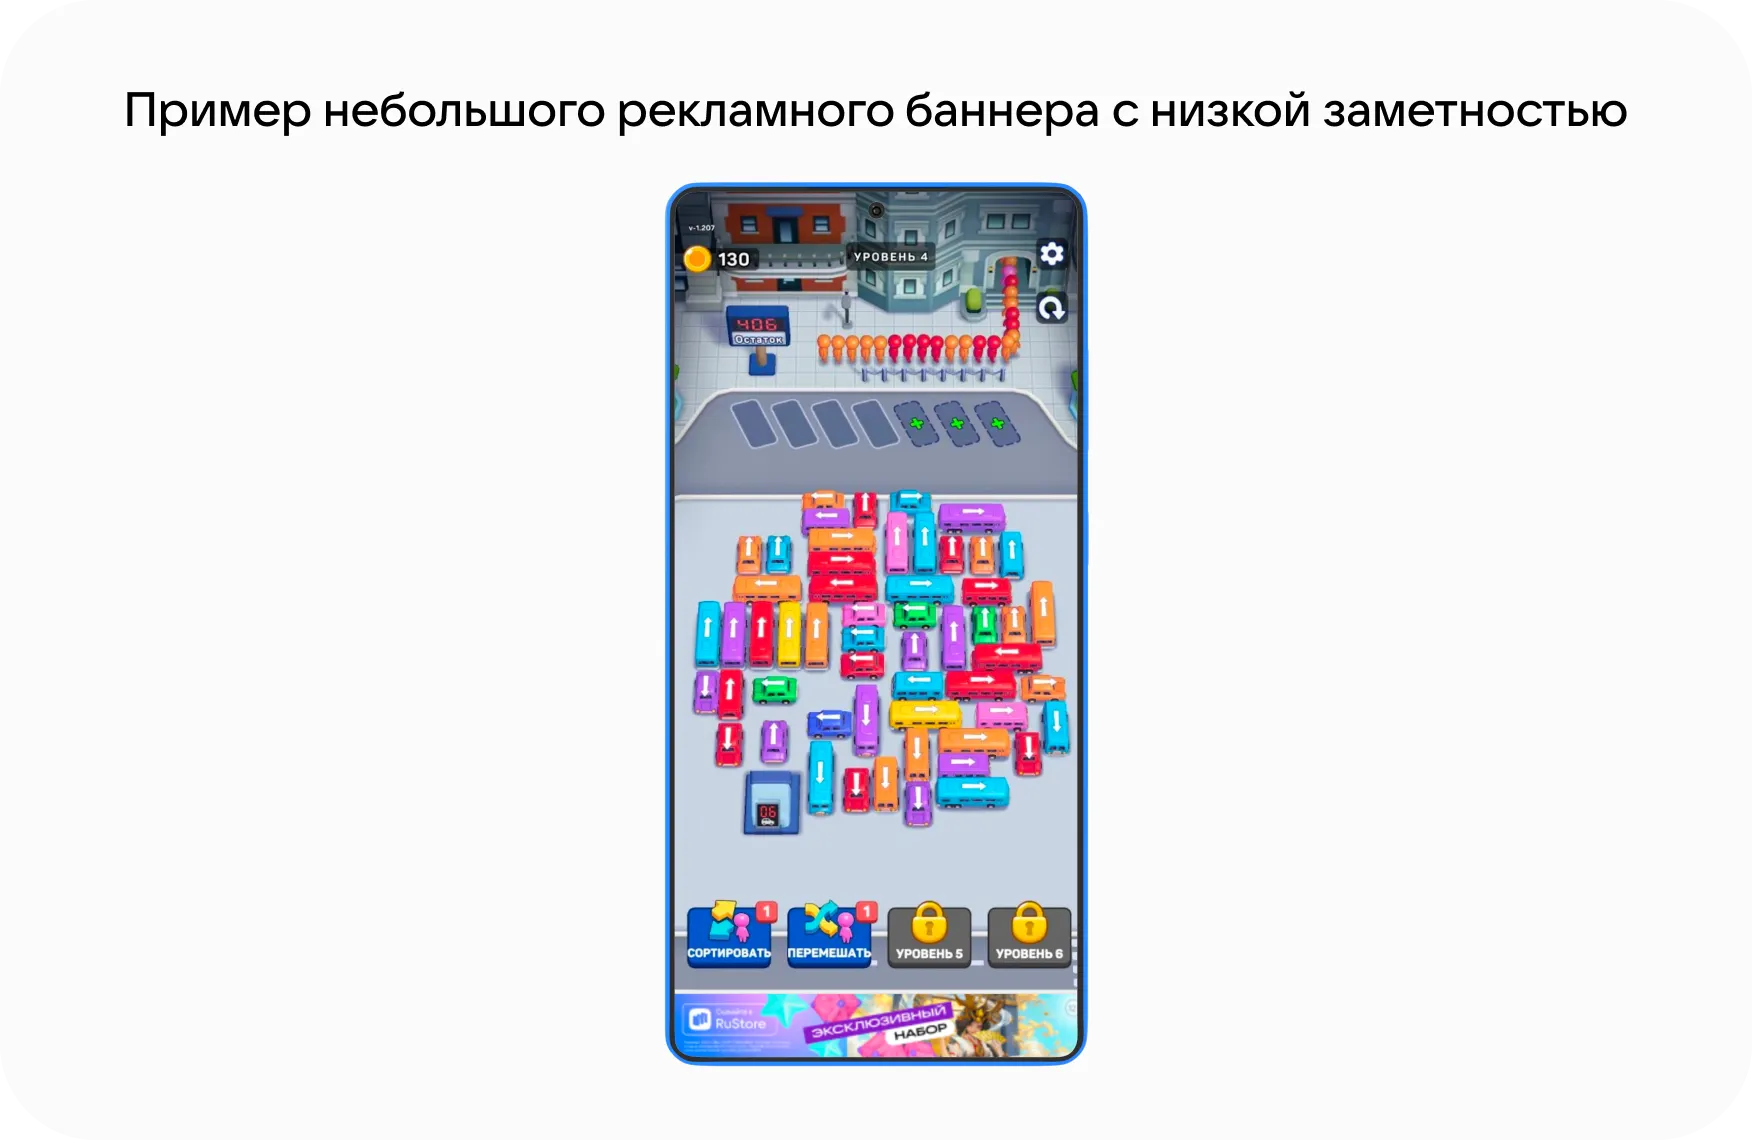
Мы отключили такие форматы и через месяц повторно сравнили показатели. Трафик перераспределился в пользу более крупных форматов, а соотношение CTR и Install rate стало менее аномальным.
Сейчас мы также ограничиваем небольшие рекламные форматы в отдельных источниках. Это помогает снижать объём потенциально проблемного post-view трафика ещё на этапе закупки.
Как оценивать уровень подозрительного трафика
Универсальной нормы для доли подозрительного трафика нет: показатель зависит от источников, рекламных форматов, типа кампании и используемой системы аналитики.
В RuStore мы ориентируемся на то, чтобы доля подозрительного трафика не превышала 10%. При этом важно смотреть не только на общий показатель, но и на структуру трафика: из каких источников и рекламных форматов приходят подозрительные установки и какие аномалии в них повторяются.
Даже небольшая доля подозрительных установок может требовать внимания, если аномалия регулярно повторяется в одном и том же источнике или формате.
Что важно учитывать при работе с фродом
Фрод не всегда проявляется в очевидных аномалиях кликов или установок, поэтому оценивать качество трафика лучше по совокупности сигналов, а не по отдельным метрикам.
Отдельный анализ post-view атрибуции дополняет стандартные антифрод-проверки и помогает находить ситуации, в которых связь между рекламным показом и установкой выглядит сомнительно. Такой подход помогает не только находить уже возникшие аномалии, но и снижать объём потенциально проблемного трафика на уровне рекламных размещений.
💙 Мы в MAX


